Il mega-tunnel del Brennero, il Brenner Basis Tunnel, e Smart box, il gruppo di cofanetti regalo di viaggi ed esperienze. Sono gli ultimi due obiettivi, resi noti oggi, di attacchi informatici in Italia. In una giornata in cui non ci sono stati allarmi bomba nei cieli, come nei giorni scorsi.
Le minacce di guerra ibrida saranno oggetto di investigazioni a livello europeo. Per la prossima settimana Europol ha convocato una riunione con le forze di polizia di tutti i Paesi coinvolti negli attacchi informatici. Anche in Italia, colpita in questi giorni da attacchi hacker e falsi allarmi bomba via mail sui voli aerei, si stanno raccogliendo elementi che verranno quindi condivisi a livello europeo.
Gli ultimi attacchi hacker
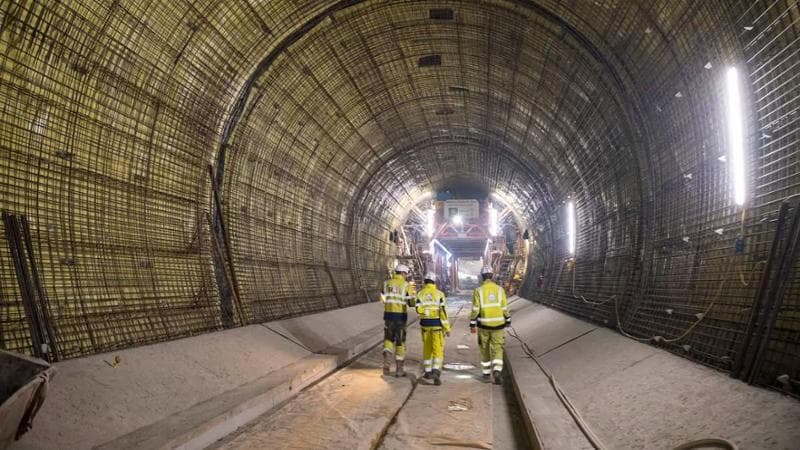
A confermare la notizia, apparsa sul quotidiano austriaco Tiroler Tageszeitung, dell’attacco informatico al megatunnel del Brennero, avvenuto ad ottobre, la società di costruzione, Bbt Se, riferendo che a metà ottobre hacker sono riusciti ad accedere ad alcuni dei dati accessibili su internet. Le prime indagini degli inquirenti puntano verso "Everest", un network criminale di hacker di lingua russa noto per operazioni di ransomware ed estorsione. Lo ha confermato una portavoce dell'azienda al Tyroler Tageszeitung.
La società operativa Bbt Se ha confermato l'attacco informatico mirato. I responsabili dell'hackeraggio hanno ottenuto un accesso parziale ai dati "accessibili tramite Internet". I sistemi interessati sono stati isolati, sono stati coinvolti esperti esterni e le autorità sono state avvisate.
Secondo la società Brenner Basis Tunnel Se, al momento attuale, "l'incidente non ha avuto impatto sulla costruzione del tunnel", ma tuttavia, rimane incerto quali dati siano stati compromessi, e quanto profondamente gli attaccanti siano riusciti a penetrare la rete. La società ha rifiutato di commentare se ci fossero negoziati con eventuali estorsori. Sono in corso accertamenti e indagini approfondite.
A rivelare di essere stata oggetto di un attacco informatico il 3 novembre è stata invece la stessa Smart box con una mail inviata ai clienti. La società ha rilevato un accesso non autorizzato a una delle sue piattaforme. «In base alle indagini condotte finora, a causa della natura dell'incidente alcuni dati personali, inclusi nomi e indirizzi email dei clienti, potrebbero essere stati consultati. L'autore dell'attacco non ha avuto accesso ai dati delle carte di pagamento né alle password degli account - la comunicazione di Smart box – Abbiamo avviato un'indagine completa e informato le autorità competenti, tra cui la Commissione per la protezione dei dati e le forze dell'ordine.Stiamo inoltre rivedendo le misure di sicurezza su tutti i nostri sistemi e introducendo ulteriori misure di protezione per ridurre il rischio di incidenti simili in futuro.»