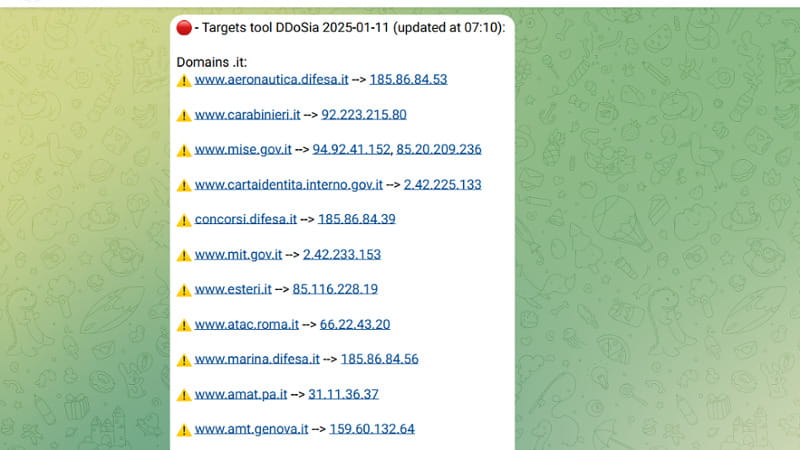
ROMA – I siti dei ministeri degli Esteri e dei Trasporti, quelli di Carabinieri, Marina e aeronautica, più una serie di aziende del trasporto pubblico locale di Roma, Palermo e Genova. Per la quarta volta in meno di un mese il collettivo di hacker filorussi Noname057, uno dei più consolidati e dichiaratamente politici del mondo dell’hacktivism - ha paralizzato i siti istituzionali italiani, rallentando o interrompendo del tutto il servizio.
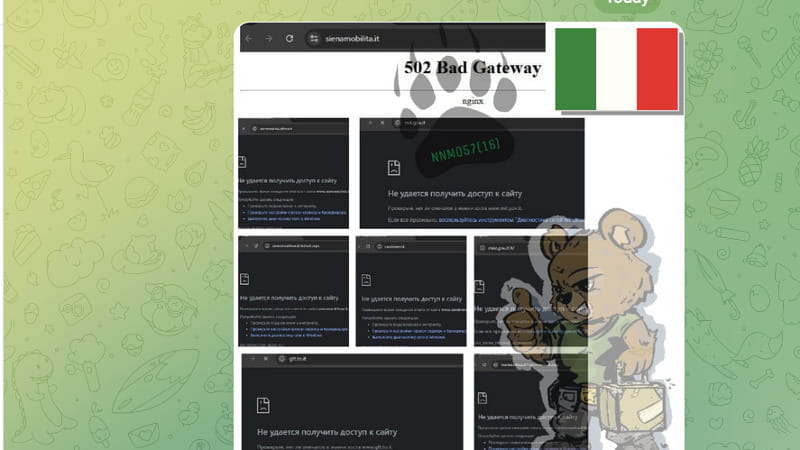
Motivo? Dichiarato: “il continuo e completo sostegno all'Ucraina” confermato dalla premier Giorgia Meloni al presidente Volodymyr Zelensky. “Secondo Meloni – scrive il collettivo sui suoi canali Telegram - l'Italia aiuterà l'Ucraina a difendere i propri interessi e a raggiungere una pace giusta e duratura”. E poi il messaggio irridente: “L'Italia dovrebbe iniziare ad aiutare se stessa, e prima di tutto la sua sicurezza informatica".
L’attacco iniziato nelle prime ore del mattino
L’azione è partita attorno alle 7 del mattino, con un tipo di attacco diventato ormai quasi una firma del collettivo filorusso: azioni Ddos (Distributed denial of service) che saturano i siti di richieste e accessi rendendoli inaccessibili. Semplificando molto, è una sorta di ingorgo informatico di dati e richieste d’accesso che manda a gambe all’aria i siti perché incapaci di gestire una così grande quantità di interrogazioni. I Noname057 hanno sviluppato anche un protocollo di attacco, il “Progetto DDoSia”, dal nome del bot Dosia, messo a disposizione di chiunque voglia partecipare alle “azioni” su un canale Telegram dedicato.
Trincee e deviazione del traffico per ripristinare i siti
Insomma, il metodo è noto, ma non vuol dire che sventare l’attacco sia stato semplice. Anche perché è estremamente rapido: se coordinata, l’azione può mandare in tilt un sito in cinque – dieci minuti. I tecnici il del Csirt dell'Agenzia per la cybersicurezza nazionale, che fin dalle prime ore hanno supportato gli enti colpiti, hanno lavorato non poco prima per arginare l’attacco. Primo, con il blocco delle richieste di accesso da alcune aree del globo, soprattutto quelle da cui si presume venga l’attacco in gergo tecnico “geofencing”. Secondo, con una sorta di reindirizzamento del traffico, lo shaping.
Obiettivi già colpiti
Gli attacchi hanno colpito gli stessi obiettivi di un paio di settimane fa. Dal 26 dicembre, più volte gli hacktivisti filorussi sono entrati in azione paralizzando il traffico. Il motivo è sempre politico.
Del resto, Noname057 è il più antico e strutturato collettivo di hacker filorussi attualmente attivo. Nato all’indomani dello scoppio della guerra, all’attivo ha migliaia di attacchi contro “target” istituzionali e non in tutti i Paesi che si sono schierati a fianco di Kiev, come contro l’Ue e organizzazioni e enti della galassia NATO. Non si tratta mai di azioni a scopo estorsivo, ma di operazioni di sabotaggio e disturbo sempre accompagnate da rivendicazioni e comunicati, lasciati in bella vista sui siti paralizzati o nella maggior parte dei casi diffusi via telegram.
L’orso russo come firma, un comunicato per stigamtizzare questo o quel politico, condannare un summit o una riunione internazionale, il copione, il Ddos come metodo. I Noname057 sono ormai una realtà nota, ma tuttora sembrano essere in grado di bucare le difese di siti e portali di ogni Paese Ue.