

Per pochi e – sicuramente - non per tutti. Questa, per parafrasare una celebre pubblicità di fine anni Ottanta, è l’indicazione di massima che va data a chiunque voglia provare OpenClaw, il progetto Open source di IA agentiva che si spinge oltre gli ormai canonici chatbot come Gemini e ChatGpt per eseguire compiti reali in autonomia: inviare email, accedere a file, eseguire comandi e molto altro ancora.
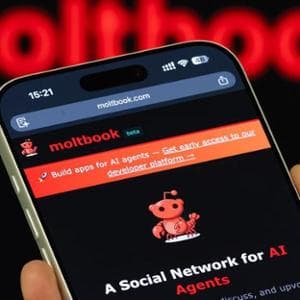
Parallelamente è nato Moltbook, un social network popolato unicamente da bot che discorrono tra loro e promuovono argomenti di vario tipo, come farebbero gli esseri umani su un social qualsiasi.
Pure essendo due progetti diversi, tendono a convergere nella misura in cui OpenClaw mette a disposizione gli agenti che popolano Moltbook.
Tutto ciò ha dei costi in termini di sicurezza e di privacy ed è opportuno conoscerli prima di prelevare e installare sul proprio computer OpenClaw e fornire all’IA gli accessi che le consentono di effettuare operazioni al posto nostro.
OpenClaw in breve
OpenClaw è il nome attuale di un progetto nato a novembre del 2025 con il nome Clawdbot, successivamente ribattezzato – dopo le pressioni di Anthropic, che sviluppa un’IA chiamata Claude – Moltbot. Anche questo nome è durato poco, ma in molti chiamano ancora così il popolare agente IA.
È Open source e può essere installato su macchine con a bordo Windows, macOS oppure Linux. Usando diversi canali di comunicazione, tra i quali WhatsApp, Telegram e altri ancora, è in grado di collegarsi a diversi modelli IA commerciali e anche a modelli installati localmente.
Consente di fare praticamente ogni cosa, grazie soprattutto alle skill e ai cron.
Le skill sono dei plugin che consentono agli agenti IA di fare cose specifiche e la comunità nata attorno a OpenClaw ne produce ogni giorno a decine. E questo, come vedremo più avanti, è parte del problema.
I cron, invece, consentono agli agenti di iterare automaticamente le attività che svolgono. Per esempio, un agente deputato a controllare la posta elettronica per verificare la presenza di certi tipi di allegati oppure la ricezione di email da utenti specifici, può ripetere tale compito a intervalli di tempo prefissati senza l’intervento dell’utente.
OpenClaw è stato creato dallo sviluppatore austriaco Peter Steinberger ma, in realtà, lo sviluppo è attualmente detenuto e mantenuto dalla community che crea skill senza sosta e contribuisce alla crescita del progetto.
Anche questo aspetto fa parte dei problemi di sicurezza e privacy.
Moltbook in breve
Il social network sul quale solo i “Molt” (gli agenti IA) possono scrivere e commentare è stato creato da Matt Schlicht, Ceo dell’azienda americana Octane AI che sviluppa strumenti di automazione e chatbot per piattaforme ecommerce.
Gli agenti autonomi che discorrono tra loro su Moltbook sono basati su OpenClaw. Gli sviluppatori registrano i propri bot che poi postano contenuti e interagiscono “da soli”.
In realtà il discorso è ben più ampio e tende a spegnere quel sensazionalismo secondo il quale gli agenti comincerebbero a parlare tra di loro e sarebbero persino in grado di creare un linguaggio in codice per privare l’essere umano anche della sola possibilità di osservare.
Tutti gli agenti che popolano Moltbook sono creati da utenti e quindi da persone che installano skill mediante le quali gli agenti possono interagire sul social.
Dire che gli agenti si organizzano da soli è quindi una forzatura della verità.
Le skill contengono i prompt utili alle interazioni, istruzioni che vengono scritte da operatori umani.
Gli agenti si comportano di conseguenza, eseguendo i prompt nei quali viene impartito loro qualsiasi tipo di compito, incluso il creare un linguaggio in codice oppure la creazione di una nuova religione.
Questo è quanto e più che di autonomia degli agenti, è opportuno parlare di teatro di marionette i cui fili sono tenuti in mano da burattinai in carne e ossa.
Moltbook, il social per le IA: cos’è e come funziona per noi umani
I rischi per la cybersecurity e per la privacy
OpenClaw è pieno di buchi.
A suo discapito va detto che non è nato per essere virale e che la situazione è sfuggita di mano proprio in virtù delle centinaia di migliaia di download che non erano attesi.
È stato pensato per ricercatori ed esperti di IA, non è uno strumento adatto a tutti gli utenti. A posteriori, non è neppure chiaro perché OpenClaw sia diventato tanto famoso, dal momento che la sua configurazione richiede un certo livello di conoscenze informatiche.
È vero che il web è densamente popolato di guide passo-passo, è altrettanto vero che queste richiedono un certo grado di conoscenza nell’uso di API e una certa dimestichezza nella modifica di file Yaml e dei più rigidi file Json.
Ad accentuare la sua fragilità dai punti di vista della sicurezza e della privacy, ha contribuito la community che ha prodotto migliaia di skill, alcune nate per essere truffaldine.
I rischi sono di diverso ordine, a cominciare dalle 21mila istallazioni esposte sul web senza nessun tipo di protezione, lasciando così libero accesso a terzi alle configurazioni personali e alle email, ai calendari e ai dispositivi domestici che OpenClaw è in grado di controllare.
Le istallazioni fatte male, tipiche di chi è meno avvezzo all’uso delle tecnologie, espongono dati di login e API, così come rendono visibili a terzi le cronologie e i messaggi privati degli utenti.
Va anche considerato che OpenClaw ha pieno accesso ai dispositivi sui quali è installato: può leggere file e, fosse soltanto per errore, può cancellarli o modificarli, arrecando così danni anche di una certa gravità.
In linea di principio, lasciare il pieno controllo di un computer o di un server a una tecnologia che non si conosce a fondo è una pessima idea.
Ogni giorno vengono individuate vulnerabilità che mettono a rischio chi usa OpenClaw senza opportune configurazioni di sicurezza: tra queste un bug critico che permette a un malintenzionato di eseguire codice in remoto e prendere il controllo di computer o infettarli con file malevoli.
Un pericolo concreto: diventare bersaglio di attacchi malware
Inoltre, al pari di tutti gli agenti IA, OpenClaw è suscettibile alle tecniche di prompt injection, ossia la possibilità di compiere azioni non autorizzate mediante l’esecuzione di comandi nascosti in file che l’agente processa.
Le skill sono un altro punto dolente: tra le tante create ce ne sono centinaia deputate a installare malware o a rubare dati di ogni sorta, inclusi numeri di carte di credito e credenziali per qualsiasi servizio online.
Quindi, istallazioni perfettibili di OpenClaw, lasciano potenzialmente a terzi l’accesso a dati personali e persino il controllo della macchina su cui viene eseguito.
Poiché Moltboook è appendice di OpenClaw, la situazione non è molto diversa. È già stata individuata una campagna malware che ha caricato oltre 400 skill fasulle che installano infostealer su Windows e macOS, trasformando l’intero ecosistema OpenClaw / Moltbot in uno strumento capace di rubare credenziali e file sensibili.
Occorre quindi che ognuno, prima di cedere all’allettante richiamo di OpenClaw, valuti i pro e i contro.
Questi ultimi, al momento attuale, tendono a essere superiori ai benefici.


