

Il panorama tecnologico globale si arricchisce della nascita della Open Secure AI Alliance, una coalizione che vede la partecipazione dei principali leader del settore informatico e della ricerca.
L'iniziativa si propone di affrontare le sfide legate alla sicurezza e alla responsabilità nell'uso delle intelligenze artificiali (IA) attraverso la condivisione di strumenti open e conoscenze.
Tra i membri inaugurali figurano, oltre a Nvidia, altri nomi di spicco quali Adobe, Cisco, Dell Technologies, IBM, Microsoft e Red Hat, aziende impegnate a promuovere un ecosistema basato sulla fiducia.
L’alleanza, tenuta a battesimo e annunciata dal Ceo di Nvidia Jensen Huang, arriva in un momento a suo modo topico per la Silicon Valley, divisa in due sull’opportunità di adottare o spalleggiare i modelli IA open.
Nella Silicon Valley l’IA aperta è considerata un pericolo. Ma per chi?
La forza dell'open source
Il software open source rappresenta un pilastro fondante dell'economia globale e sostiene settori di primaria importanza che vanno dai servizi finanziari alle telecomunicazioni, passando dai servizi governativi.
La cybersecurity è uno dei processi che trae maggior beneficio dai modelli Open, poiché la natura aperta della tecnologia permette a comunità di esperti di osservare, studiare e migliorare costantemente le difese esistenti.
L'alleanza intende capitalizzare questa eredità per rimediare alle vulnerabilità e comunicarle in modo trasparente, costruendo una base condivisa per la protezione dei sistemi digitali.
Resilienza contro i fallimenti centralizzati
La scelta tra sistemi chiusi e aperti è diventata tema focale tanto per la sicurezza del tessuto economico quanto per quella nazionale.
Infatti, mentre i modelli chiusi hanno il loro ruolo, l'accesso a modelli e strumenti aperti è considerato essenziale per democratizzare le capacità difensive e aumentare la trasparenza per chi deve proteggere le infrastrutture.
Un sistema di difesa basato sulla comunità riduce il rischio di avere un unico punto di fallimento, consentendo controlli personalizzati e localizzati che integrano i modelli di frontiera più avanzati.
L'utilità pratica di questo approccio è sotto gli occhi di tutti e rimanda all’episodio reso noto il 21 luglio dell’attacco operato da modelli IA di OpenAI ai danni di Hugging Face le cui indagini sono state vanificate dai sistemi di sicurezza dei modelli IA commerciali, limite superato ricorrendo a un modello open di origine cinese.

Innovazione tecnica e ricerca collaborativa
L'alleanza si traduce in contributi tecnici concreti da parte dei suoi membri per accelerare lo sviluppo di nuove tecniche di difesa.
Nvidia sta contribuendo con ricerche sui framework per agenti intelligenti come il progetto NOOA, volto a rendere il comportamento dei sistemi più facile da testare e verificare.
Altri partner come HPE stanno lavorando su standard per l'identità crittografica degli agenti, mentre Microsoft e SpaceXAI mettono a disposizione strumenti per la scansione multi-modello e la programmazione sicura. Questo sforzo collettivo mira a coprire tutti gli aspetti della cybersecurity, dalle autorizzazioni alla gestione dei log, di capitale importanza per monitorare lo stato dei sistemi ICT e l’intervento rapido in caso di attacco.
Visione regolatoria e prospettive future
L’alleanza intende avviare dialoghi con decisori politici e regolatori affinché i modelli aperti siano riconosciuti come risorse difensive e non come minacce.
Eventuali restrizioni generalizzate sui sistemi IA aperti rischierebbero di indebolire le capacità di difesa e di concentrare il potere nelle mani di pochi fornitori di soluzioni chiuse.
Il futuro della sicurezza dipende anche dalla costruzione di infrastrutture condivise, inclusi dataset e simulatori di attacchi, che possano mobilitare l'intera comunità globale dei difensori.
Trasparenza e flessibilità diventano così due elementi cardine nella creazione di sistemi capaci di evolversi a fronte di nuove minacce.
Anthropic e OpenAI, i grandi assenti
Tra le 37 aziende che hanno aderito alla Open Secure AI Alliance non figurano Anthropic e OpenAI che, rispettivamente, sviluppano i modelli Claude e Gpt. Da segnalare anche l’assenza di Amazon, Google e Meta.
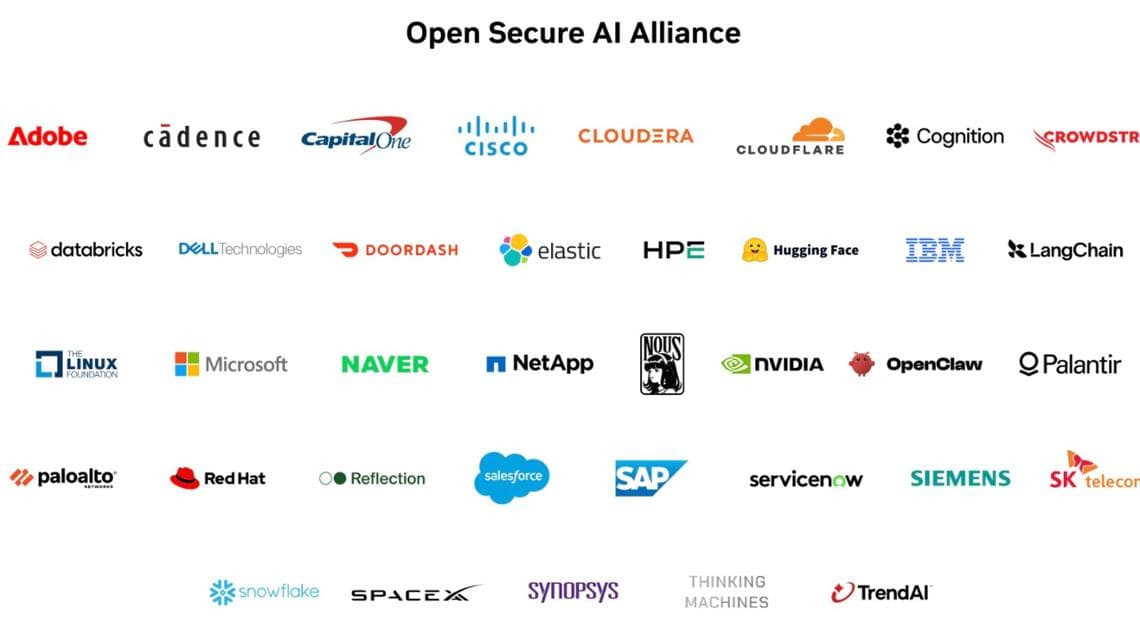
Microsoft, dal canto suo, oltre a essere annoverata nell’elenco delle aziende fondatrici dell’alleanza, vi partecipa in modo attivo contribuendo allo sviluppo di MDash, uno strumento che coordina agenti IA specializzati nella scoperta di bug.
Tornando ad Anthropic e a OpenAI, se segnalarne l’assenza è un obbligo, lo è altrettanto specificare che le ragioni sono ancora ignote. OpenAI non ha risposto alla richiesta di lumi della testata specializzata in cybersecurity CSO Online, ma va detto che pochi giorni fa, il 24 luglio, ha aderito all’iniziativa con cui la stessa Nvidia ha chiesto di non generalizzare sulla presunta pericolosità dei modelli IA aperti.
Più marcata appare la distanza di Anthropic il cui Ceo, Dario Amodei, ha dichiarato di non volere vietare i modelli aperti, contestando però la tesi secondo cui offrirebbero un vantaggio a chi si occupa di cybersecurity.


