
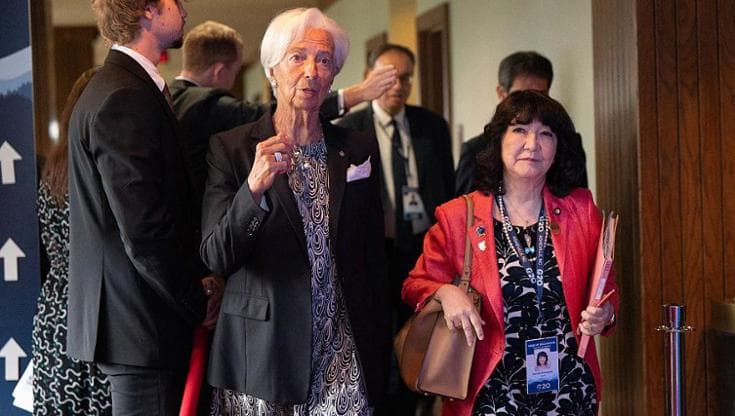
Le intelligenze artificiali stanno cambiando le capacità e la scala del cyber crimine, consentendo attacchi più credibili, automatizzati, personalizzati, e sempre più difficili da rilevare in tempo reale. Questo assioma non esclude il mondo bancario sul quale si è concentrato il G7 che si è riunito il 15 ottobre a Bangkok, a margine degli incontri annuali del Fondo monetario internazionale e della Banca mondiale, in programma dal 12 al 18 ottobre, optando per la simulazione di cyber attacchi.
La ministra giapponese Satsuki Katayama ha spiegato che le prove saranno predisposte dalle autorità finanziarie, con la possibile partecipazione di istituti privati. I risultati serviranno a verificare le procedure di emergenza e ad aggiornare i manuali di intervento.
Il comunicato ufficiale diffuso dalla presidenza francese conferma il confronto sui rischi informatici legati ai modelli più avanzati di IA e sulla preparazione collettiva. Le modalità dettagliate, le date delle esercitazioni e l’elenco degli eventuali partecipanti privati attendono ulteriori comunicazioni. La decisione dà seguito all’indirizzo espresso dai leader del G7 a giugno, quando i governi hanno chiesto ai responsabili finanziari e agli esperti di cybersicurezza di intensificare collaborazione e scambio di informazioni.
Le esercitazioni
Il formato annunciato è quello delle esercitazioni da tavolo. I responsabili ricevono uno scenario di crisi simulato, devono prendere decisioni, coordinarsi e verificare l’efficacia delle procedure. L’obiettivo è ricostruire la catena delle responsabilità, i tempi necessari per individuare l’incidente, le comunicazioni tra autorità e operatori e le condizioni per ripristinare i servizi essenziali.
Il Financial Stability Institute della Banca dei regolamenti internazionali (BIS), organismo che studia la vigilanza bancaria, distingue i test concentrati su un singolo istituto da quelli che esaminano le conseguenze per l’intero sistema.
Il G7 si concentra su questa seconda dimensione perché pagamenti, mercati e servizi tecnologici collegano organizzazioni di Paesi diversi.
I modelli IA al servizio della cyber difesa
Un sistema di IA avanzata può analizzare software, individuare punti deboli e aiutare a costruire strumenti per sfruttarli in tempi ridotti e, parallelamente, gli stessi modelli possono sostenere le difese, accelerando controlli e correzioni.
Uno studio del Fondo monetario internazionale pubblicato a giugno, segnala soprattutto un rischio di scala, paventando l’ipotesi che un difetto presente in un software comune o in un fornitore condiviso può esporre contemporaneamente molte banche, mentre la velocità delle operazioni automatiche comprime i tempi di reazione umana.
Disarmare i cyber attacchi
Le conseguenze di una cyber incursione vanno oltre il furto di dati. Un incidente capace di interrompere un servizio critico può ritardare bonifici, ostacolare operazioni sui mercati e indebolire la fiducia degli utenti.
Durante gli incontri annuali a Bangkok, il Fondo ha indicato nel rapporto sulla stabilità finanziaria diffuso il 13 ottobre gli attacchi informatici tra i fattori capaci di provocare tensioni finanziarie.
La vulnerabilità diventa sistemica quando più intermediari dipendono dalle stesse reti, dallo stesso software o da un medesimo fornitore di servizi cloud, cioè infrastrutture informatiche gestite da terzi.
I casi recenti
La cronaca offre già un caso concreto. Il 7 ottobre CrowdStrike ha pubblicato l’analisi di una campagna contro organizzazioni finanziarie della Corea del Sud, attiva tra la fine di settembre e i primi giorni di ottobre.
La società americana, specializzata nella rilevazione degli attacchi informatici, ha identificato infrastrutture legate all’operazione e tracce dell’uso di ARTEX, uno strumento che automatizza verifiche offensive, insieme a modelli di IA.
L’indagine riferisce l’esfiltrazione di dati e la ricostruzione riguarda uno specifico gruppo di aggressori e documenta l’impiego di strumenti automatici accanto a tecniche tradizionali.
Il caso Revolut e l’inutile cybersecurity di carta
I perché dei test del sistema bancario
I test servono a misurare tre capacità strettamente collegate. La prima riguarda il rilevamento dell’attacco e la circolazione tempestiva delle informazioni. La seconda riguarda la limitazione dei danni, isolando i sistemi compromessi e proteggendo i processi più delicati.
La terza riguarda il ripristino, con copie dei dati affidabili, procedure alternative e decisioni condivise tra banche, fornitori e autorità. Un’organizzazione può avere riserve finanziarie solide e, allo stesso tempo, trovarsi nell’impossibilità di erogare servizi a causa di un’interruzione tecnologica.
I test precedenti e i loro effetti
Nel 2024 la Banca centrale europea ha sottoposto 109 istituti a una prova di resilienza informatica e ne ha esaminati 28 in modo più approfondito. In un intervento del mese di giugno del 2026 il vicepresidente del Consiglio di vigilanza Frank Elderson ha riferito che quasi tre quarti delle criticità rilevate erano già state affrontate.
Un’analisi pubblicata a maggio dalla BIS ha inoltre stimato, dopo l’annuncio di quel test, un incremento degli investimenti in cybersicurezza di circa l’80% nelle banche inizialmente meno attrezzate rispetto alle altre. Si tratta di effetti osservati sul caso europeo, utili per capire il valore della verifica e distinti dai risultati futuri delle prove G7.
La preparazione richiede anche piani di recupero radicale. La Banca d’Inghilterra e le autorità britanniche hanno chiesto a maggio agli operatori finanziari di rafforzare la gestione delle vulnerabilità, la sicurezza dei fornitori esterni e la capacità di risposta e ripristino.
Si tratta di proteggere sistemi e dati, individuare più rapidamente gli accessi sospetti e assicurare la continuità di pagamenti e infrastrutture di mercato. La protezione passa anche dalla possibilità di ricostruire ambienti informatici affidabili dopo un’intrusione profonda.
La posizione delle banche italiane
In Italia, il richiamo della Banca d’Italia del 17 luglio è rivolto a banche di minori dimensioni, istituti di pagamento e altri intermediari sottoposti alla sua vigilanza. La banca centrale chiede di rafforzare il controllo delle vulnerabilità e la continuità dei servizi alla luce dei modelli avanzati di IA.
Il tema è entrato anche nel dibattito sui test e sulle verifiche richieste agli istituti italiani. Le indicazioni nazionali si affiancano al regolamento europeo DORA, applicato dal gennaio del 2025, che disciplina il rischio informatico delle imprese finanziarie, la gestione degli incidenti, le verifiche di resilienza e i rapporti con i fornitori tecnologici.
La difesa coinvolge infine persone e organizzazione. L’Associazione bancaria italiana (ABI), che rappresenta gli istituti di credito, richiama il ruolo della formazione e degli strumenti antifrode. Occorre sapere chi assume il comando della crisi, quali informazioni condividere, quando attivare procedure alternative e come comunicare ai clienti l’evoluzione dei servizi.
Gli obiettivi dei test del G7
Il risultato atteso dalle esercitazioni del G7 è una valutazione delle procedure già adottate, seguita da eventuali correzioni. Le simulazioni permetteranno di individuare ritardi, responsabilità sovrapposte e dipendenze tecnologiche critiche prima che un incidente reale imponga decisioni in pochi minuti. La misura del loro successo sarà la capacità di tradurre gli scenari in protocolli aggiornati, verificabili e applicabili tra istituzioni e operatori finanziari di Paesi diversi.


