

È italiano, ma si nascondeva in Spagna e lavorava per la galassia dell’hacktivismo filorusso. Ci sono tutti gli ingredienti per una spy story dietro l’arresto di un hacker italiano di 34 anni in grado di beffare per lungo tempo le cyberpolizie europee e statunitensi, ma finito in manette a Palencia, nella zona centrale della Spagna.
Il suo nome non è stato reso noto, ma il profilo sì. E se il quadro investigativo fosse confermato, sarebbe uno degli anelli di snodo della rete di collettivi hacker della galassia filorussa che per anni, anche in Italia, hanno regolarmente mandato a gambe all’aria siti web di ministeri, aeroporti, porti, enti, infrastrutture strategiche con attacchi Ddos (Distributed Denial of Service).
Le firme sono le più note della galassia hacker che guarda al Cremlino: CyberArmy of Russia Reborn (CARR) e Z-Pentest, spesso coinvolte nelle “campagne” dal collettivo NoName057(16). Ai più, i nomi diranno poco. Ma in realtà si tratta delle bestie nere di chi cerca di proteggere sistemi e dati dagli attacchi. Non si definiscono hacker, ma hacktivisti, cioè militanti politici che usano l’hacking come strumento di pressione o protesta e giurano di non essere a libro paga del Cremlino, sebbene ben allineati alla macchina della propaganda russa. Molti della galassia, assai composita dell’attivismo hacker, storcono il naso e ci credono poco, e gli investigatori di diversi Paesi altrettanto.
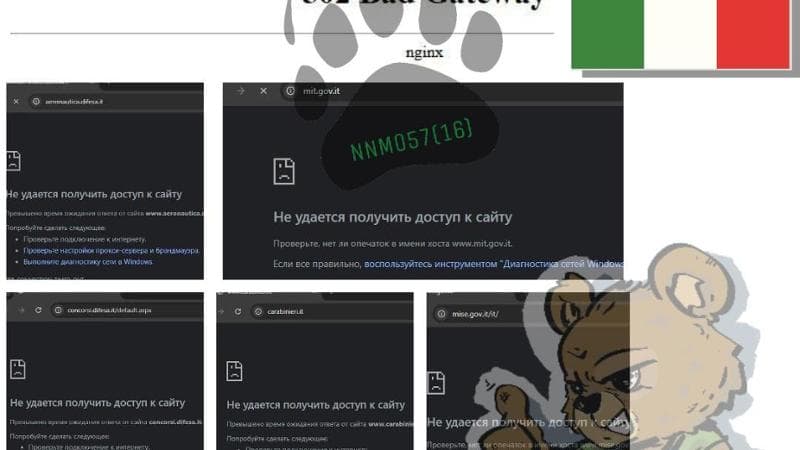
Almeno fino a luglio 2025, si sono dimostrati straordinariamente efficaci, anche per la capacità di coinvolgere per una manciata di crypto persone esterne alla propria galassia negli attacchi. Sostanzialmente, il copione era sempre lo stesso: non ci sono di mezzo né furti di dati, né riscatti come nel caso degli attacchi ransomware. Grazie a software condivisi su canali telegram, si costruiva una rete di computer zombie che saturavano i siti istituzionali di richieste d’ingresso. Tattica tanto banale, quanto efficace. I portali sono sempre andati giù, anche per ore, se non per giorni, mentre in home rimaneva a campeggiare il loro logo, un orsetto armato fino ai denti, spesso latore di un irridente messaggio. Le rivendicazioni più politiche invece arrivavano sempre su Telegram. “La cybersecurity italiana rimane un colabrodo! È evidente che i fondi destinati alla difesa informatica vengono dirottati altrove”, hanno scritto ad esempio nel febbraio 2025, dicendosi “solidali” con “i cittadini italiani ragionevoli indignati perché le loro tasse non vengano utilizzate per risolvere problemi interni, ma per finanziare il terrorista Zelensky”.
"Sebbene gli attacchi denial-of-service possano essere tecnicamente semplici, il loro impatto può essere significativo – aveva spiegato all’epoca dell’ultima campagna Jonathan Ellison, direttore del NCSC, National Cyber Security Centre britannico - Sovraccaricando importanti siti web e sistemi online, possono impedire alle persone di accedere ai servizi essenziali da cui dipendono ogni giorno".
L’Italia lo sa bene. Dal 2023 al 2025 ha subito centinaia di attacchi che hanno regolarmente colpito i siti dei ministeri e della presidenza del Consiglio, quelli di porti e aeroporti, quelli di carabinieri, polizia, finanza, esercito e marina, più banche e aziende di trasporto pubblico locale. Attacchi a cui avrebbe partecipato anche l’hacker italiano individuato a Palencia, a cui oggi vengono contestati i reati di associazione terroristica, incitamento al terrorismo, effrazione informatica.
A lui, la polizia spagnola è arrivata nel marzo scorso grazie a una soffiata della statunitense Fbi. Secondo i federali americani, il 34enne non solo sarebbe stato membro attivo del collettivo, con cui sarebbe stato in stretto contatto grazie ad applicazioni di messaggistica cifrata, ma avrebbe avuto un ruolo nella fuga di un hacker ucraino del Carr vicino ad ambienti filorussi, aiutato a lasciare l’Ucraina attraverso Polonia e Bielorussia e raggiungere la Russia.
Nella sua casa di Palencia, gli investigatori hanno trovato computer, dispositivi informatici e archivi, più un portafoglio crypto, poi interamente congelato che hanno indotto gli investigatori a ipotizzare che l’hacker italiano abbia contribuito a "coordinare le azioni e fornire supporto" alle attività dei diversi gruppi, tra cui NoName057(16).
Da anni ormai, le intelligence europee e statunitensi sono sulle tracce di questo e altri collettivi. Nel 2025, l’operazione Eastwood, coordinata da procura di Roma Direzione Nazionale Antimafia e Antiterrorismo e supportata da Europol ed Eurojust, ha portato a perquisizioni e arresti anche in Italia, mentre nel 2024 gli Usa hanno identificato l’ucraina Yuliya Vladimirovna Pankratova come leader del CARR e Denis Olegovich Degtyarenko come suo principale hacker.
