

L'onda travolgente dell'intelligenza artificiale ha avuto un forte impatto anche nel comparto della sicurezza informatica, con effetti positivi e negativi. Da un lato, aziende e pubbliche amministrazioni fanno leva su di essa per irrobustire le proprie capacità difensive, rafforzando il rilevamento delle minacce, accelerando la risposta agli incidenti e automatizzando le attività di analisi. Dall'altro, però, l'adozione delle tecnologie di IA nelle organizzazioni ha comportato un'estensione della superficie esposta agli attacchi, creando nuove vulnerabilità e potenziali falle: esemplificativi sono i rischi di perdite di dati sensibili per un uso improprio degli strumenti di IA generativa e di sistemi agentici, come mostrano i casi di Shadow AI, con i dipendenti che sfruttano questi tool sul lavoro condividendo informazioni aziendali senza l'autorizzazione o la supervisione dei responsabili IT. Inoltre, i cyber criminali stanno sfruttando le potenzialità dell'intelligenza artificiale per rendere le proprie offensive più sofisticate, precise e veloci, aumentandone anche il raggio d'azione. L'evoluzione tecnologica si inserisce poi in un contesto di conflitti, instabilità e tensioni commerciali: la volatilità geopolitica è un fattore che continua a plasmare le strategie di cybersecurity delle organizzazioni, tra rischi di spionaggio, disinformazione e interruzioni nel funzionamento delle infrastrutture nazionali critiche.
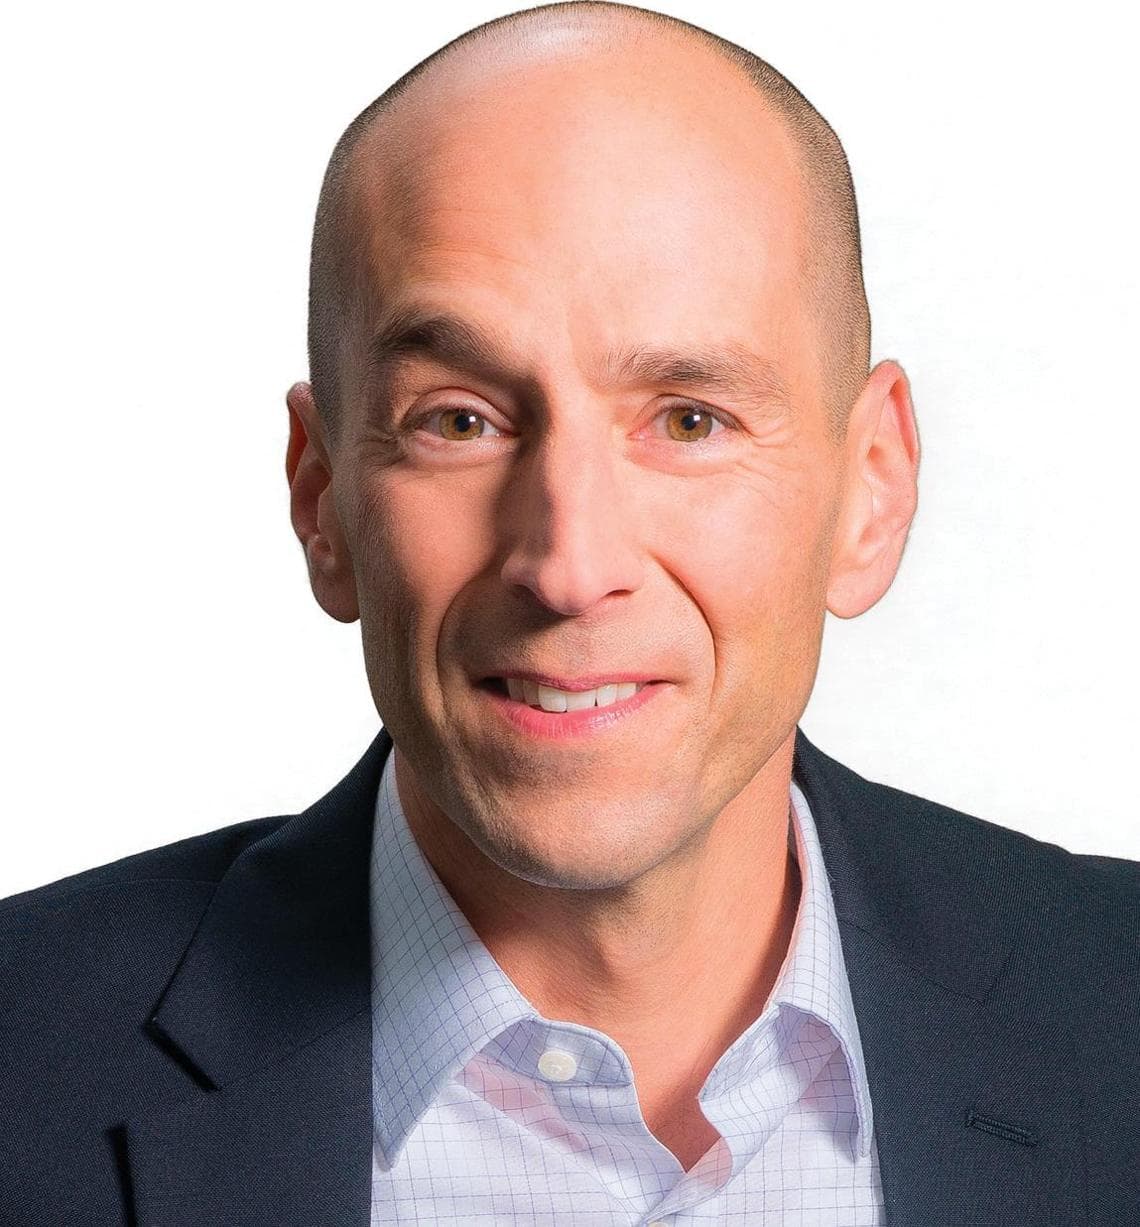
"Continuiamo a rilevare attività che si legano alle tensioni tra Russia e Ucraina, ma anche prima quelle aree si caratterizzavano per essere un focolaio di attacchi dei cyber criminali, con molte gang che operavano lì a livello regionale. Negli ultimi dieci anni, il ransomware è stata una delle forme prevalenti. Inoltre in Europa registriamo dinamiche di hacktivism, dove le attività cyber si propongono di sostenere una certa agenda politica, un certo Paese o fazione. Ancora, rileviamo State-sponsored attacks - azioni effettuate o appoggiate dagli Stati - provenienti dalla Russia, e a livello globale una preoccupazione più ampia riguarda le attività che arrivano dalla Cina", ci spiega Joe Levy, ceo di Sophos, società specializzata in cybersecurity, ricordando anche le attività degli hacker legate alle tensioni in Iran e più in generale nella regione del Medio Oriente.
Non è solo la geopolitica però a influenzare il cyber spazio: come ci racconta il top manager, l'evoluzione e la diffusione dell'intelligenza artificiale è un fattore chiave che spiega le trasformazioni nel comparto: "L'IA è un moltiplicatore di forze per buoni e cattivi. Ad esempio, grazie ai Large Language model diventa relativamente più semplice sviluppare campagne di phishing; al contempo, come i criminali sfruttano questa tecnologia per automatizzare i loro attacchi, così le organizzazioni possono usarla per automatizzare la costruzione e l'esecuzione della loro difesa: in maniera esemplificativa, l'IA può aiutare a stabilire quali vulnerabilità del sistema hanno più probabilità di essere sfruttate. Alcune aziende come Sophos stanno sviluppando flussi di lavoro agentici che si possono occupare di 'threat hunting' (la ricerca proattiva di minacce), delle indagini sui casi rilevati, di enumerare e classificare gli asset in base al loro impatto sul business, di individuare i possibili target di attacchi di compromissione della posta elettronica aziendale".
Sono strumenti che "non necessariamente sostituiscono le persone, ma anzi possono aumentare le loro capacità", fa notare l'esperto, indicando come le aziende debbano oggi fronteggiare un'attività cybercriminale "che è piuttosto industrializzata e specializzata. Basta guardare a come funziona la loro supply chain, non è necessario essere un esperto di ogni fase dell'attacco: ad esempio, potresti avere un expertise per la ricognizione (il momento preliminare dedicato alla raccolta delle informazioni su un bersaglio per individuare delle vulnerabilità, ndr), oppure nello sviluppo del malware, o ancora in post-exploitation maneuvering (manovre successive all'accesso a un sistema target, ndr). Gli attori hanno capacità specializzate lungo la catena di attacco: ad esempio, dopo essere entrati nel network della vittima, vendono quell'accesso ad altri che possono poi far partire una campagna ransomware".
L'IA come driver di cambiamento
Come sottolinea il Global Cybersecurity Outlook 2026 del World Economic Forum, l'intelligenza artificiale è uno dei trend che sta rimodellando il settore della sicurezza informatica: una tecnologia che può assistere le persone nel rilevamento e nella risposta alle minacce, ma che pone anche rischi quando utilizzata male o con intenti malevoli. Secondo l'indagine, l'87% dei rispondenti (tra alti dirigenti - c-suite - accademici e figure strategiche in ambito cybersecurity) ha identificato le vulnerabilità legate all'IA come il rischio cyber cresciuto più velocemente nel corso del 2025. Inoltre, in riferimento all'uso dell'intelligenza artificiale generativa, i data leak e lo sviluppo delle capacità di attacco (come phishing, malware e deep fake) sono le minacce che più preoccupano le organizzazioni nel 2026.
Da qui l'attenzione delle aziende da un lato, a rafforzare le loro difese di cybersecurity; dall'altro a promuovere un uso più sicuro degli strumenti di IA per evitare i rischi legati a esposizioni involontarie e uso improprio di dati sensibili attraverso sistemi generativi e agentici. Infatti, si legge nello studio, la quota di organizzazioni che valuta la sicurezza dei tool di intelligenza artificiale impiegati è quasi raddoppiata rispetto allo scorso anno, passando dal 37% al 64%. Valori che mostrano un trend: sempre più realtà stanno introducendo processi strutturati e modelli di governance per gestire questa tecnologia in maniera maggiormente responsabile. Le organizzazioni sono impegnate anche a irrobustire i loro baluardi contro le offensive hacker: il 77% di loro ha adottato l'IA nelle protezioni informatiche, principalmente per migliorare il processo di identificazione del phishing (52%) e la risposta a intrusioni e anomalie (46%), o ancora per automatizzare le operazioni di sicurezza (43%) e per l'analisi del comportamento degli utenti e il rilevamento delle minacce interne (40%).
Per quanto riguarda la tipologia di minacce, il Global Cybersecurity Outlook segnala la differente percezione tra Ciso (Chief Information Security Officer) e Ceo. I primi ritengono che le preoccupazioni principali continuino a essere i ransomware, per i danni che possono provocare con le interruzioni del funzionamento delle infrastrutture IT e operative: si tratta di una tattica remunerativa per i criminali, e l'integrazione dell'IA rende questi attacchi molto più efficaci. Gli altri invece hanno più timore delle frodi informatiche, che sono in crescita, considerato che il 77% dei rispondenti all'indagine ha riportato un incremento di truffe cibernetiche e phishing. In particolare, i tre tipi di attacco più comuni sono il phishing (incluso vishing e smishing), le truffe di pagamento e il furto di identità. Anche il 2025 Enisa Threat Landscape dell'agenzia Ue per la cybersecurity fa notare il ruolo crescente dell'intelligenza artificiale: i Large Language Model sono usati per potenziare il phishing e automatizzare le attività di social engineering.
Le campagne dei cybercriminali
Sul fronte dei ransomware, un report di Sophos - State of Ransomware in Manufacturing and Production 2025 - fa notare che il settore industriale ha migliorato le sue difese: è riuscito a bloccare un maggior numero di attacchi prima che questi potessero crittografare i dati delle aziende colpite (le informazioni vengono cifrate per renderle inaccessibili alla vittima e costringerla a pagare un riscatto per la decrittazione). Le percentuali di cifratura sono in calo: i dati delle realtà colpite sono stati crittografati con successo nel 40% dei casi (con una flessione del 74% rispetto all'anno precedente), ma le estorsioni sono salite al 10%, perché i malintenzionati si stanno spostando verso il furto di dati. Come sottolinea lo studio - a cui hanno partecipato 322 aziende manifatturiere che hanno subito attacchi ransomware nel 2025 - i riscatti sono stati versati da più di metà delle realtà industriali colpite dalla cifratura dei dati: la cifra mediana versata è stata pari a 1 milione di dollari contro una richiesta mediana di 1,2 milioni.
"Per quanto riguarda il phishing, uno degli attacchi che osserviamo di più punta alla raccolta di credenziali. Ad esempio, la vittima può essere indotta con l'inganno ad andare su un sito per una certa finalità, come ottenere un rimborso Iva", ci dice Levy: ma il sito si rivela poi fake, l'obiettivo degli hacker è infatti rubare i dati degli utenti. "Si tratta di email molto convincenti, che gli attaccanti sono in grado di realizzare oggi con relativa facilità facendo leva sui Large Language model. Diversamente, in passato sarebbe stato più complesso sviluppare qualcosa che fosse abbastanza convincente, con le grafiche e il linguaggio adatti. Nel lancio delle campagne non manca poi il senso dell'urgenza che gli hacker riescono a creare nei loro target, quell'incentivo che spinge la vittima a cadere in trappola", ci racconta il top manager, ricordando che recenti attacchi sono stati rilevati anche in Italia. Il 14 gennaio l'Agenzia delle Entrate ha segnalato la campagna che notifica il falso rinnovo della tessera sanitaria, finalizzata al furto dei dati sensibili dei cittadini per diversi scopi, come la clonazione di documenti e la rivendita delle informazioni: la campagna è stata realizzata con l'invio di una mail con una finta comunicazione da parte del ministero della Salute in cui si richiede di sostituire la tessera in scadenza. Metodo e finalità simili sono stati riscontrati con l'attacco segnalato dall'Agenzia delle Entrate il 21 gennaio: questa volta la mail ingannevole sfrutta il logo dell'Agenzia invitando l'utente ad accedere alla propria area riservata, esortandolo a cliccare su un link che reindirizza a un sito creato ad hoc - un modulo di login da compilare - per rubare le credenziali di accesso della sua identità digitali Spid.
"Sono tanti i settori target degli attacchi dei cybercriminali, come il comparto sanitario, energetico e quello alimentare. Tra gli obiettivi ci sono sicuramente le catene di fornitura, una preoccupazione globale per l'impatto su vasta scala che possono avere interruzioni e azioni di disturbo", fa notare l'esperto, indicando poi come anche il settore pubblico sia un obiettivo molto appetibile per i criminali. "La ragione è che (le pubbliche amministrazioni, ndr) tendono ad avere budget affidabili visto che solitamente possono imporre tasse per finanziarli e quindi una certa disponibilità di fondi, che invece non sempre le organizzazioni private possiedono". Per difendersi, continua l’ad di Sophos, è necessario partire dai fondamentali: "Potresti pensarla in questi termini, le organizzazioni usano password uniche e autenticazioni a più fattori? Ancora, impiegano strumenti per rilevare eventuali abusi di identità? In questo ambito, ci sono diverse soluzioni disponibili sul mercato. Oppure, hanno capacità per effettuare operazioni di sicurezza 24/7? La risposta a questa domanda per molte organizzazioni è negativa, ma esistono servizi - come quello di managed detection and response - che possono venire in aiuto: si tratta di un centro di sicurezza esternalizzato di cui un'organizzazione si può servire senza dover sviluppare o investire in questo tipo di competenze".
Le cyber minacce tra 2025 e 2026
Un altro studio di Sophos ha tracciato uno scenario sui possibili attacchi e nuovi rischi che caratterizzeranno quest'anno. Il 2025 si è chiuso con un impatto crescente del ransomware, con alcuni gruppi come Scattered Spider che hanno realizzato campagne che partivano spesso dal furto di credenziali e dall’abuso delle identità digitali. Al contempo continuano le sperimentazioni malevoli con l'intelligenza artificiale generativa, con progressi nel phishing, nello sviluppo di malware, nei deepfake e nell’automazione. Forte poi l'attenzione per le diverse tecniche di social engineering, che risultano efficaci vettori d'attacco, tra cui: le esche “click-fix”, che sfruttano la fiducia degli utenti verso piattaforme considerate sicure, come Google Meet, Zoom o Booking.com, per convincerli a eseguire manualmente l'azione che infetterà il loro dispositivo; i finti help desk; il phishing tramite QR code; e la 'Mfa fatigue', che si verifica quando l’autore di un attacco informatico, dopo aver ottenuto la password della vittima, tenta ripetutamente di accedere al suo account generando una raffica di richieste Mfa sul suo telefono: l’obiettivo è stancare o confondere l’utente con così tante notifiche da indurlo, per errore o esasperazione, ad approvarne una, concedendo così l’accesso ai criminali.
Dall'Asia, si rilevano le minacce legate a operatori della Corea del Nord che fingendosi freelance cercano di rubare alle aziende codice, credenziali e valuta estera. Gli sviluppatori di Pyongyang potrebbero poi usare l'IA agentica nel 2026 per frodi più avanzate, migliorando la credibilità delle identità false, aumentando la rapidità delle comunicazioni e svolgendo in modo più efficace attività da remoto. Altri timori riguardano la cyber-intelligence cinese: campagne continue che spaziano dall’attacco ai dispositivi di rete periferici fino ai servizi cloud strategici, ricchi di dati sensibili, riflettono le priorità geopolitiche di Pechino.
L'analisi a cura di Rafe Pilling - director of Threat Intelligence in the Sophos Counter Threat Unit - e Alexandra Rose - Director, Government Partnerships and the CTU Sophos - individua alcuni rischi per il 2026. In primo luogo, le frodi vocali, con lo sfruttamento del voice cloning basato su IA: l'obiettivo è aggirare i processi di verifica dell’identità in ambiti critici — come approvazioni finanziarie, reset delle password e onboarding dei fornitori — spostando il social engineering dai canali digitali ai canali vocali in tempo reale. Ancora, frodi del ceo 'agentificate' su vasta scala: facendo leva su tecnologie di IA generativa e IA agentica, si potrebbero automatizzare truffe personalizzate basate su voce e video deepfake degli amministratori delegati delle aziende. La minaccia si presenterebbe in questo modo: squadre di agenti potrebbero raccogliere audio o video, generare contenuti falsi in base agli obiettivi e condurre chiamate via WhatsApp con dirigenti selezionati, mostrando un breve video deepfake prima di spostarsi su chat testuali.
Tra le altre possibili violazioni sono elencate i furti di criptovaluta (si ricordi ad esempio il caso dell'exchange ByBit dello scorso anno, a cui furono sottratti circa 1,5 miliardi di dollari in valuta Ethereum); ancora gli incidenti causati da insider - soggetti che operano all'interno dell'organizzazione - sia malevoli, sia frutto di errori amplificati dall’uso di strumenti di GenAI con l'esposizione accidentale di dati sensibili attraverso ad esempio prompt contenenti informazioni critiche o integrazioni non autorizzate. Non manca infine il problema ransomware, che continuerà a essere la forma dominante di cybercrimine ad alto impatto, con crescente frammentazione del mercato e un aumento della partecipazione di gruppi non russofoni, in particolare anglofoni e sinofoni.
Talenti e skill
Il mismatch di competenze digitali e di cybersecurity è un'altra sfida da superare per rendere le organizzazioni meno vulnerabili agli attacchi hacker. Infatti, come fa notare lo studio del Wef, la mancanza di talenti e di questo tipo di expertise nelle aziende è una delle barriere all'integrazione delle tecnologie di IA nella sicurezza informatica, e ne ostacola anche la resilienza. In particolare, la carenza di competenze specifiche è uno dei fattori che spiega l'ineguaglianza nell'ambito della cybersecurity che si rileva tra aziende di grandi e piccole dimensioni (per fatturato) e tra comparti. I dati mostrano che le organizzazioni minori hanno il doppio delle probabilità di riscontrare livelli di resilienza insufficienti rispetto alle altre: in più, il 46% delle prime rileva una mancanza di expertise e competenze rispetto al 29% delle seconde. Analogamente, c'è un divario anche tra settori: il 37% delle Ong e il 23% del comparto pubblico riportano livelli di resilienza informatica insufficienti, con oltre il 50% di loro che considera la carenza di skill e di professionisti di cybersecurity come un problema per la sicurezza dell'organizzazione. Per il privato, la quota di società che registra un grado insufficiente di resilienza scende all'11%, con un 38% che è preoccupata per la mancanza di talenti e capacità.
Levy invita a porre attenzione su una carenza di talenti che riguarda specificamente le figure e le funzioni apicali, che si occupano della costruzione e dell'esecuzione della strategia di sicurezza informatica, dall'alto verso il basso all'interno dell'organizzazione. "L'anno scorso abbiamo condotto una ricerca, evidenziando che operano circa 359 milioni di organizzazioni nel mondo, tra settore pubblico e privato, mentre ci sono solo circa 32 mila Ciso", ricorda l'ad. In altre parole, poche realtà hanno accesso a un Chief Information Security Officer, figura in grado di ideare una strategia adeguata, di aiutare a stabilire le priorità per gli investimenti, e di contribuire alla valutazione e misurazione dei progressi delle difese e della resilienza informatiche di un'azienda nel tempo. "Grazie all'IA abbiamo una possibilità concreta per migliorare questa situazione, affrontando questo gap di leadership. Possiamo usare l'intelligenza artificiale per portare il giudizio esperto di un Ciso in un numero più grande di organizzazioni, le stesse che in precedenza, per ragioni principalmente economiche, non avrebbero nemmeno potuto sognare di avere", ci racconta, spiegando che l'azienda sta lavorando su questo progetto: l'idea è di mettere insieme le conoscenze e l'intuizione degli esperti di cybersecurity attraverso l'IA da usare per rafforzare e accrescere le capacità delle persone che nelle aziende sono impegnate nella difesa contro le minacce informatiche.


