

Osservato dall’azienda di sicurezza informatica Group-IB Threat Intelligence, ClickLock Stealer si presenta come un comando utile a compiere una verifica che, in realtà, consegna agli attaccanti password, sessioni e portafogli digitali.
Una campagna che colpisce i Mac senza sfruttare falle e l’Italia raccoglie la quota più alta dei casi censiti.
I malware non sono più prerogativa dell’emisfero Microsoft e continuano a chiedere la complicità inconsapevole (ma non involontaria) degli utenti. Infatti, anche in questo caso specifico, non serve scoprire una vulnerabilità di un sistema operativo, è sufficiente convincere un utente a copiare un comando da una pagina web e a incollarlo nel Terminale, l’applicazione di macOS che consente di impartire istruzioni testuali direttamente al sistema operativo.
ClickLock Stealer è solo una pagina del libro delle minacce e conoscerne il funzionamento è utile a non cadere in trappole simili.
Cosa è e come funziona ClickLock Stealer
ClickLock riprende una tecnica di ingegneria sociale chiamata ClickFix e già ampiamente nota nel mondo della cybersecurity.
Il nome indica le truffe nelle quali viene chiesto all’utente di copiare ed eseguire un comando, presentandolo come una soluzione a un problema tecnico o come parte di un controllo di sicurezza.
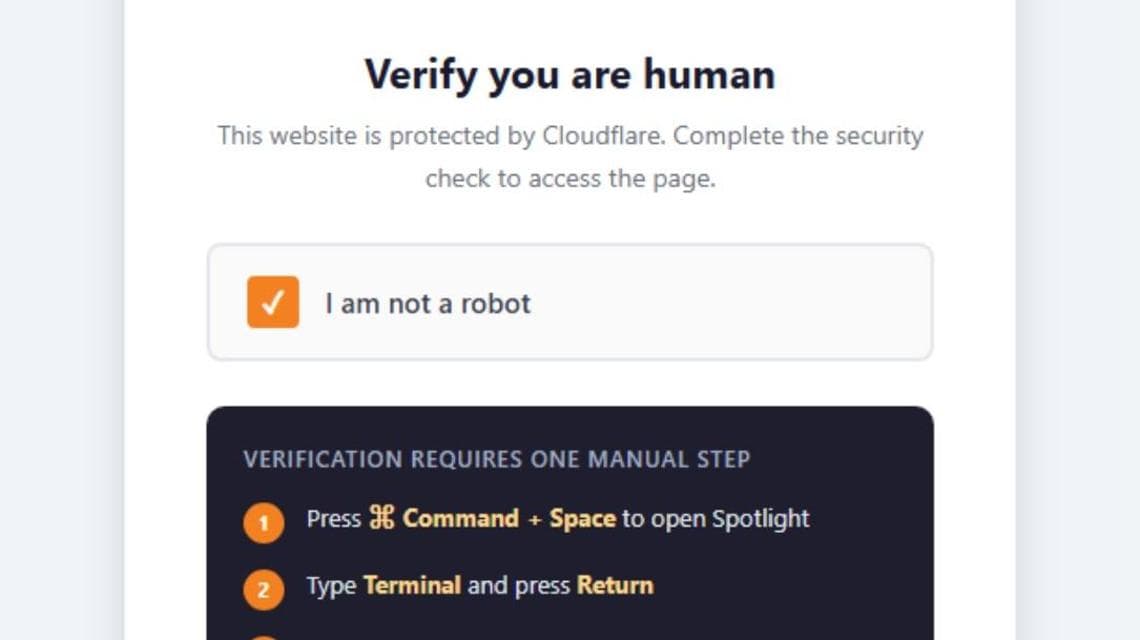
Il meccanismo ricostruito da Group-IB funziona partendo da una pagina web fraudolenta, tipicamente camuffata da controllo Cloudflare – una verifica che tende a stabilire se il traffico che arriva al sito è umano – che invita l’utente a copiare una riga di testo, aprire il Terminale del Mac, incollarla e premere Invio.
La trappola vera e propria scatta qui, perché quella porzione di codice copiata dall’utente non serve a verificare alcunché, ma è un comando che avvia il download di ClickLock e ne gestisce l’avvio.
A questo punto è il malware stesso e non Cloudflare a mostrare nel Terminale una falsa barra di avanzamento e messaggi rassicuranti sul decorso e il risultato della presunta verifica.
L’animazione che appare a video serve soltanto a distrarre la vittima mentre, in sottofondo, vengono avviati i componenti che cercano i dati da esfiltrare e, in fine, installano un accesso remoto nascosto mediante il quale gli aggressori possono tornare a scorrazzare in un dispositivo infetto.
Group-IB non ha individuato direttamente la pagina o le pagine usate per distribuire ClickLock. Ne ha ricostruito il meccanismo osservando il comportamento e i messaggi contenuti nel malware e, nel medesimo tempo, non è ancora noto come le vittime vengano condotte alla pagina fraudolenta.
I dati compromessi da ClickLock
Il bottino potenziale comprende la password del Mac, il contenuto del Portachiavi, le credenziali memorizzate da Chrome, Firefox, Edge, Brave, Opera, Vivaldi, Arc e altri browser, oltre a cronologia, preferiti e dati inseriti nei moduli online.
Particolarmente pericoloso è il furto dei cookie e dei dati di sessione, le informazioni che permettono a un sito di riconoscere un utente già autenticato. In alcuni casi un cookie rubato può consentire di accedere a un account senza digitare nuovamente la password e può quindi ridurre l’efficacia dell’autenticazione a due fattori.
ClickLock cerca inoltre i dati di numerosi gestori di password e di decine di estensioni o applicazioni dedicate alle criptovalute. Alcuni archivi rimangono cifrati, ma possono essere trasferiti agli aggressori e sottoposti successivamente a tentativi di decifrazione. Il malware raccoglie anche indirizzi delle blockchain, credenziali per il trasferimento di file, cronologia dei comandi e informazioni sul computer.
I dati vengono compressi e inviati attraverso bot di Telegram. Il servizio di messaggistica viene semplicemente sfruttato come canale di comunicazione, non ci sono indicazioni di un coinvolgimento di Telegram nella campagna.
Le vittime, Paese per Paese
La campagna sarebbe attiva da maggio 2026 e avrebbe raggiunto almeno cento vittime in 33 Paesi, secondo l’indagine di Group-IB. Più della metà dei casi identificati si trova in Europa ma è bene sottolineare che questi dati rispecchiano la telemetria raccolta dall’azienda di sicurezza e non rappresentano un censimento mondiale, in altre parole le percentuali descrivono la distribuzione dei casi osservati e non la probabilità che un utente Mac venga infettato.
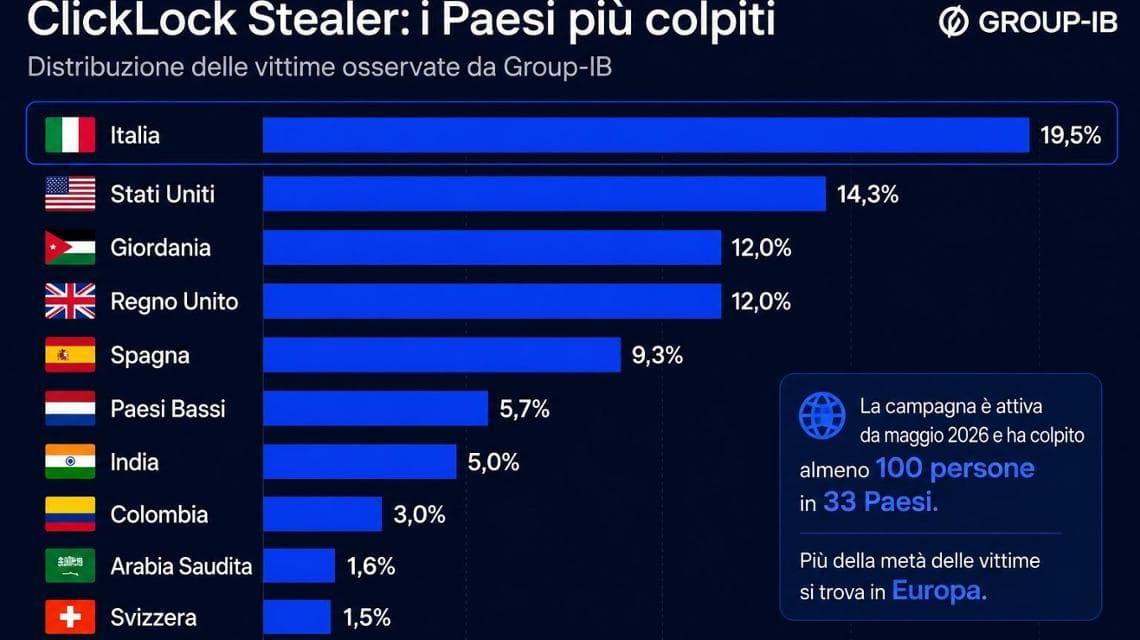
L’Italia è al primo posto con circa il 19,5% dei casi, seguita dagli Stati Uniti con il 14,4% e dalla Giordania e dal Regno Unito che si attestano intorno al 12,1% ciascuno.
La regola che evita l’infezione
Nessun controllo legittimo di Cloudflare, Google o di un altro servizio richiede di aprire il Terminale e incollare un comando. Le verifiche che stabiliscono se l’utente è una persona vengono eseguite all’interno del browser. Se una pagina chiede di utilizzare il Terminale, di concedere l’accesso completo al disco fisso o di inserire una password per superare un controllo web, deve essere chiusa.
È inoltre opportuno mantenere macOS aggiornato. Gli aggiornamenti non eliminano automaticamente un’infezione già avvenuta, ma introducono correzioni e avvisi che possono rendere più difficile completare attacchi di questo tipo.
Se il comando è già stato eseguito
Se un Mac comincia improvvisamente a chiudere le applicazioni e mostra una richiesta di password non provocata dall’utente, la password non deve essere inserita. Se possibile, il computer va scollegato dalla rete e spento forzatamente. Group-IB raccomanda quindi di riavviarlo in modalità sicura che limita il software caricato automaticamente e facilita i controlli.
La procedura cambia a seconda del modello. Sui Mac con processore Apple bisogna tenere premuto il tasto di accensione fino alla comparsa delle opzioni di avvio, selezionare il disco e continuare tenendo premuto Maiuscole. Sui Mac con processore Intel occorre invece tenere premuto il tasto Maiuscolo subito dopo l’accensione. La guida ufficiale di Apple descrive entrambi i procedimenti.
Mettere in sicurezza account e portafogli
Le operazioni sulle credenziali dovrebbero essere eseguite da un dispositivo considerato sicuro. Occorre revocare le sessioni aperte nei browser, disconnettere i dispositivi sconosciuti e cambiare tutte le password che erano salvate sul Mac, cominciando dall’email principale, dal gestore di password, dall’Apple Account e dai servizi finanziari. Dove possibile deve essere attivata l’autenticazione a due fattori.
Le chiavi e i portafogli di criptovalute presenti sul computer devono essere considerati compromessi. In questo caso è necessario seguire le procedure del fornitore del portafoglio e valutare il trasferimento degli eventuali fondi rimasti verso un nuovo portafoglio creato su un dispositivo pulito.
Poiché ClickLock installa un accesso remoto persistente è ragionevole rivolgersi a un tecnico qualificato e valutare la reinstallazione di macOS.
La difesa nelle aziende
Le organizzazioni possono ridurre il rischio formando gli utenti sulle truffe basate sul copia e incolla, limitando l’accesso al Terminale sui computer che non ne hanno bisogno e controllando la creazione di nuovi programmi eseguiti automaticamente all’avvio.
Sui dispositivi amministrati centralmente, le piattaforme di gestione possono impedire l’esecuzione di comandi e programmi non autorizzati. I sistemi di sicurezza dovrebbero inoltre riconoscere comportamenti insoliti, come la chiusura ripetuta delle applicazioni, una richiesta di password generata da uno script o l’invio improvviso di grandi archivi attraverso Telegram.
La forza di ClickLock e delle tecniche ClickFix non consiste nell’avere sconfitto le protezioni di Apple o di Microsoft, consiste nell’avere convinto l’utente a diventare, inconsapevolmente, l’installatore del malware.


